Cómo integrar cobros en una app móvil de tu negocio: tres caminos
Integrar cobros en una app móvil implica elegir el camino técnico que mejor se ajuste al tamaño de tu equipo y al tipo de producto que vendes. Aquí encontrarás los tres enfoques principales, los pasos para ir de pruebas a producción y los errores más comunes que conviene evitar.
Si ya tienes una app y quieres cobrar desde ella, hay tres caminos concretos: checkout por redirección, SDK nativo y cobro presencial con el celular. La elección no depende solo de lo que quieres cobrar, sino también de cuánto desarrollo tienes disponible y de si tu negocio opera en línea, en campo o en ambos.
A lo largo de este artículo encontrarás una comparativa de los tres enfoques, los pasos para pasar de credenciales de prueba a producción, una explicación de quién hace qué entre la app y el servidor, qué datos de tarjeta nunca debes guardar y los errores más frecuentes que conviene conocer antes de lanzar.
Cómo integrar cobros en una app móvil: tres caminos según tu equipo
El camino de integración que elijas depende de cuánto desarrollo tienes disponible y de si tu negocio cobra en línea, en campo o en ambos. Estos tres enfoques cubren la mayoría de los casos reales.
Checkout por redirección o webview
Con este enfoque, la app abre una pantalla externa o un webview que pertenece a la pasarela de pago. El equipo técnico no maneja los datos de tarjeta de forma directa: todo ocurre en el entorno de la pasarela.
Este camino requiere menos desarrollo y es el más adecuado para equipos pequeños o para quienes están construyendo un MVP. La desventaja es que la experiencia visual queda parcialmente fuera del control del negocio, ya que la pantalla de pago sigue el diseño de la pasarela.
SDK o API dentro de la app
Con este enfoque, el SDK de la pasarela se integra de forma nativa en la app. Los stacks compatibles con los principales proveedores suelen incluir:
- Android (Java o Kotlin)
- iOS (Swift u Objective-C)
- Flutter
- React Native
El SDK captura los datos de tarjeta y los convierte en un token antes de que lleguen al servidor del negocio. Esto significa que el servidor nunca ve el número de tarjeta real. Este camino ofrece mayor control sobre la experiencia de pago, pero requiere un backend propio para confirmar el estado del pago vía webhook. Como ejemplo ilustrativo, según el sitio de Mercado Pago Developers en octubre de 2026, el SDK Nativo de Mercado Pago permite integrar pagos con tarjeta en apps iOS y Android, y genera el token de la tarjeta dentro de la app.
Cobrar en persona con el celular
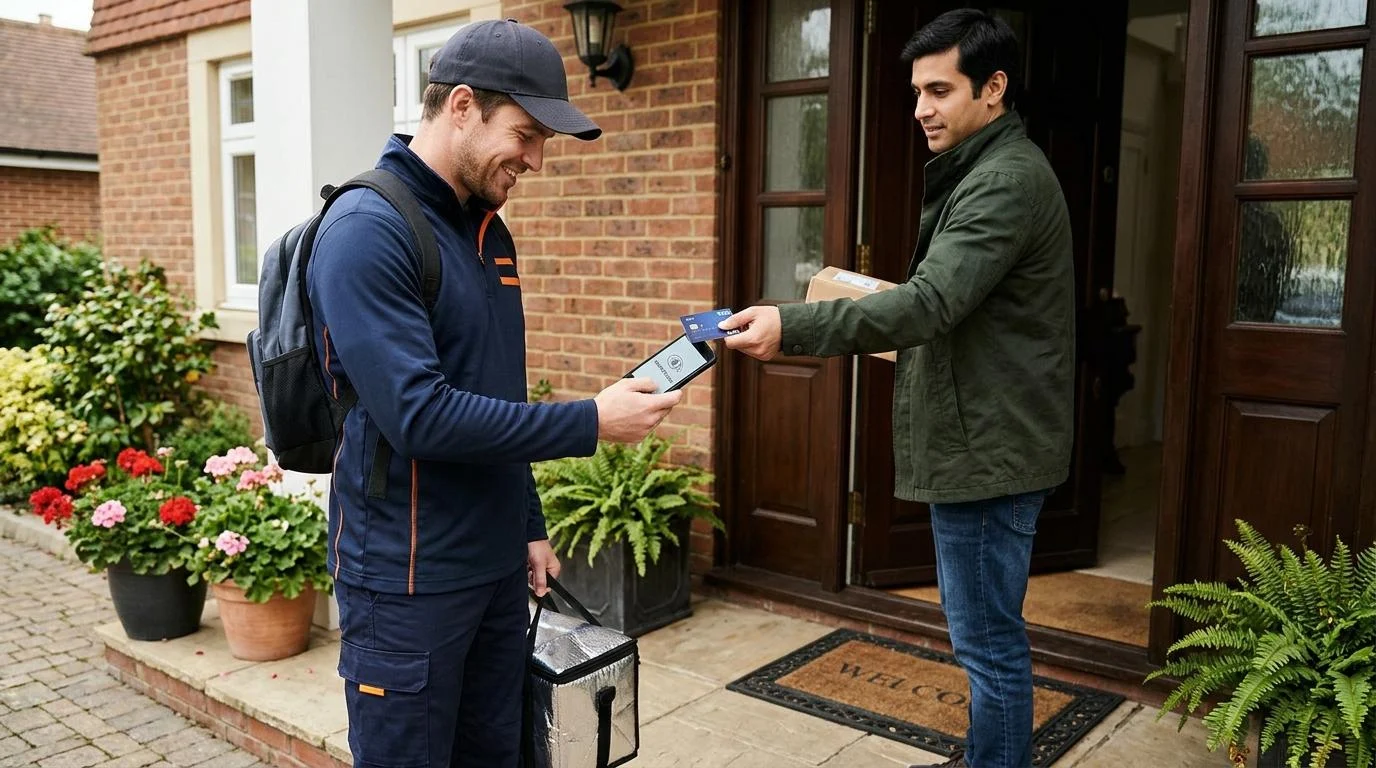
Para negocios que cobran en campo, como entregas a domicilio, servicios técnicos o ferias, el celular puede convertirse en una terminal de cobro. Tecnologías como Tap to Pay en iPhone o Point Tap en Android permiten recibir pagos con tarjeta sin hardware adicional.
Este tercer camino suele ignorarse en las guías de integración, pero es una opción válida para negocios que operan fuera de un local fijo. La configuración es menos técnica que los otros dos enfoques y no exige backend propio para los casos más básicos.
Pasos para integrar cobros en la app de tu negocio
1. Define qué vendes. Este punto es crítico antes de elegir cualquier pasarela. Según las políticas de Apple (App Store Review Guidelines, 3.1.1) y de Google Play (política de pagos) vigentes en octubre de 2026, los bienes y servicios digitales que se venden dentro de la app, como suscripciones, créditos o funciones premium, deben cobrarse con el sistema de compras de cada tienda (compras dentro de la app en iOS y Google Play Billing en Android). Si vendes bienes físicos o servicios que se prestan fuera de la app, debes usar un medio de pago externo, como una pasarela.
2. Elige el camino de integración. Con base en el tipo de producto y el tamaño del equipo técnico, decide entre redirección, SDK nativo o cobro presencial. Un equipo de una o dos personas con un producto físico puede arrancar con redirección y migrar a SDK cuando el volumen lo justifique.
3. Crea credenciales de prueba. Todas las pasarelas ofrecen un entorno sandbox con una clave pública y una clave privada. La clave pública va en el frontend (la app); la clave privada va solo en el servidor y nunca debe exponerse en el código del cliente.
4. Integra la tokenización. El SDK captura los datos de tarjeta en la app y devuelve un token al servidor del negocio. El servidor usa ese token para procesar el cobro, pero nunca ve el número de tarjeta real. Este paso es el núcleo del cumplimiento con PCI DSS: si el servidor no toca datos de tarjeta, el alcance de la auditoría se reduce de forma considerable.
5. Configura los webhooks. Un webhook es una notificación automática que la pasarela envía al servidor del negocio cuando el estado de un pago cambia: aprobado, rechazado, pendiente o reembolsado. Sin webhook, el negocio no sabe si el pago fue exitoso a menos que consulte el estado de forma activa, lo cual es menos confiable.
6. Prueba con tarjetas de prueba. Antes de salir a producción, verifica los tres flujos: pago aprobado, pago rechazado y pago pendiente. Las credenciales de prueba del sandbox permiten simular estos escenarios sin mover dinero real. Si alguno de los tres flujos falla en pruebas, fallará también en producción.
7. Pasa a producción. Cambia las credenciales de prueba por las credenciales reales en el servidor y en la app. Verifica que la URL del webhook apunte al entorno de producción y no al sandbox. Este último punto es el error más frecuente al lanzar, como se detalla más adelante. Si quieres profundizar en los tipos de integraciones de pago disponibles, conviene revisar la documentación de la pasarela que elijas antes de este paso.
Quién hace qué: tu app, tu servidor y la pasarela de pago
Entender los tres roles del sistema ayuda a tomar mejores decisiones técnicas y a reducir el riesgo de seguridad. Cada parte del sistema tiene una responsabilidad distinta.
App (cliente con SDK): captura los datos de tarjeta a través del SDK instalado en la app y los convierte en un token. La persona que compra ve el formulario de pago y el resultado final. La app nunca envía el número de tarjeta al servidor del negocio.
Servidor del negocio: recibe el token desde la app, lo usa para iniciar el cobro con la pasarela y escucha los webhooks para conocer el estado del pago. Cuando el webhook llega con el estado “aprobado”, el servidor actualiza el pedido y notifica a la app para que muestre la confirmación.
Pasarela de pago: procesa el cobro con el banco emisor, aplica validaciones de seguridad como 3-D Secure cuando corresponde y envía el webhook al servidor del negocio con el resultado.
Esta separación de roles tiene un efecto directo en el cumplimiento de PCI DSS. Cuando el servidor del negocio nunca recibe datos de tarjeta en texto plano, el alcance de la auditoría se reduce; el cuestionario de autoevaluación (SAQ) que corresponde depende de la integración, así que conviene confirmarlo con tu pasarela o con un asesor de PCI. Para quienes deciden sin programar: SDK es la librería de código que se instala en la app; webhook es la notificación automática al servidor; token es el alias seguro que reemplaza al número de tarjeta real.
Cómo confirmar que la integración de cobros funciona
Antes de pasar a producción, conviene hacer un chequeo estructurado que cubra todos los estados posibles de un pago. Una integración que solo prueba el flujo exitoso suele fallar en producción ante el primer rechazo o pago pendiente.
Los puntos que vale la pena verificar antes del lanzamiento:
- Pago de prueba aprobado con tarjeta de prueba del sandbox
- Pago de prueba rechazado con tarjeta de rechazo (la pasarela suele proveer números específicos para esto)
- Webhook recibido y procesado correctamente en el servidor
- Estado del pago reflejado en la interfaz de la app tras recibir el webhook
- Flujo de pago pendiente manejado sin error (el pedido no debe quedar en estado indefinido)
- Credenciales de producción activas y apuntando al entorno correcto
Si el webhook no llega durante las pruebas, los primeros lugares donde revisar son: la URL configurada en el panel de la pasarela, el firewall del servidor (que puede estar bloqueando peticiones externas) y los logs del servidor para ver si la notificación llegó pero falló al procesarse. Un error en el webhook es silencioso: la pasarela no siempre alerta si la notificación no fue recibida.
Errores comunes al integrar cobros en una app móvil
El error más costoso al integrar cobros en una app móvil de tu negocio es guardar datos de tarjeta en el servidor sin tokenizar. Hacerlo aumenta el alcance de PCI DSS y expone al negocio a responsabilidades legales en caso de una brecha de seguridad.
Ignorar los pagos en estado pendiente es otro problema frecuente. Algunos métodos de pago, como transferencias bancarias o ciertos pagos con efectivo, no se confirman al instante. Sin lógica para manejar este estado, el pedido queda suspendido y la persona que compra no recibe confirmación ni producto.
Saltarse las reglas de App Store y Google Play para bienes digitales puede resultar en el rechazo de la app o en su baja de las tiendas. Usar una pasarela externa para cobrar suscripciones de contenido o créditos dentro de la app va en contra de las políticas de ambas tiendas, sin importar qué tan bien funcione la integración técnica.
Por último, olvidar actualizar la URL del webhook al pasar a producción es el error más frecuente al lanzar. Las URLs del sandbox y de producción son distintas, y si el webhook sigue apuntando al entorno de pruebas, el servidor de producción nunca sabrá si los pagos reales fueron aprobados. Conocer estos errores de antemano hace que el chequeo final sea mucho más efectivo.
Preguntas frecuentes sobre cobros en apps móviles
¿Necesito certificación PCI para cobrar en mi app?
Si usas el SDK de la pasarela, los datos de tarjeta nunca tocan tu servidor y el alcance PCI se reduce. Si en cambio capturas y transmites datos de tarjeta desde tu propio servidor, el alcance aumenta y puede requerir una auditoría formal. La tokenización es la práctica que mantiene el alcance reducido y es la razón por la que los SDKs están diseñados para capturar los datos en la app antes de enviarlos.
¿Puedo cobrar con mi propia pasarela si vendo contenido digital dentro de la app?
No en todos los casos. Según las políticas de Apple y Google Play vigentes en octubre de 2026, los bienes y servicios digitales que se venden dentro de la app, como suscripciones, créditos o funciones premium, deben cobrarse con el sistema de compras de cada tienda. Para bienes físicos o servicios prestados fuera de la app, debes usar un medio de pago externo, como una pasarela.
¿Qué es un webhook de pagos y por qué lo necesito?
Un webhook es una notificación automática que la pasarela envía al servidor del negocio cuando el estado de un pago cambia: aprobado, rechazado, pendiente o reembolsado. Sin webhook, la app solo conoce el resultado si la persona lo confirma de forma manual o si el servidor consulta el estado de forma activa por polling, lo cual es menos confiable. El webhook es el mecanismo que mantiene sincronizados el estado del pago en la pasarela y el estado del pedido en el sistema del negocio.
¿Puedo cobrar suscripciones dentro de la app?
Sí, pero el camino depende del tipo de suscripción. Si la suscripción desbloquea contenido digital dentro de la app, App Store y Google Play exigen usar su sistema nativo de suscripciones. Si la suscripción corresponde a un servicio físico, como una membresía de gimnasio, se puede gestionar con una pasarela externa y cobrar desde la app vía SDK o webview. El software o los servicios en la nube (SaaS) que se usan dentro de la app suelen quedar dentro de la regla de las tiendas, así que conviene revisar la política vigente de cada una.
Si tu negocio también opera en campo, ya sea con entregas, servicios a domicilio o ventas en ferias, no necesitas hardware adicional para cobrar con tarjeta. Mercado Pago ofrece Point Tap, una solución que convierte el celular en terminal de cobro. Puedes conocer cómo funciona y cobrar con tu celular directamente desde la app de Mercado Pago.
¡Aplican restricciones! Consulta más información sobre productos y promociones en: https://mpago.li/2MdeJDh